全球广泛使用的网站编程语言PHP曝出两项严重安全漏洞,目前无迹象显示我国任何政府系统因这些漏洞遭到入侵。当局正与多方紧急合作,加快修补漏洞,并呼吁各机构立即检查系统是否受到影响。
新加坡政府科技局(GovTech)星期四(10月22日)回复《联合早报》询问时说, 一些政府系统使用PHP,但目前没有迹象表明,任何政府系统因这些漏洞而遭到入侵。政府科技局正与各政府机构密切合作,落实必要的预防措施。
新加坡网络安全局局长方素仪,当天也在社交平台领英(LinkedIn)发文说,网安局正与政府机构、关键信息基础设施业主、大型企业及业界伙伴紧急合作,加快修补漏洞。当局还通过商业协会、网络安全服务提供商及技术合作伙伴,协助规模较小的机构采取应对行动。
她提醒所有机构不要被动等待,“如果不确定系统是否受到影响,应立即联系资讯科技团队、网站开发人员或网站托管服务商”。
根据网安局星期三(21日)晚上在官网发布的公告,PHP是一种广泛应用于网站及网络应用的脚本语言,这次发现的两项漏洞影响所有版本的PHP。
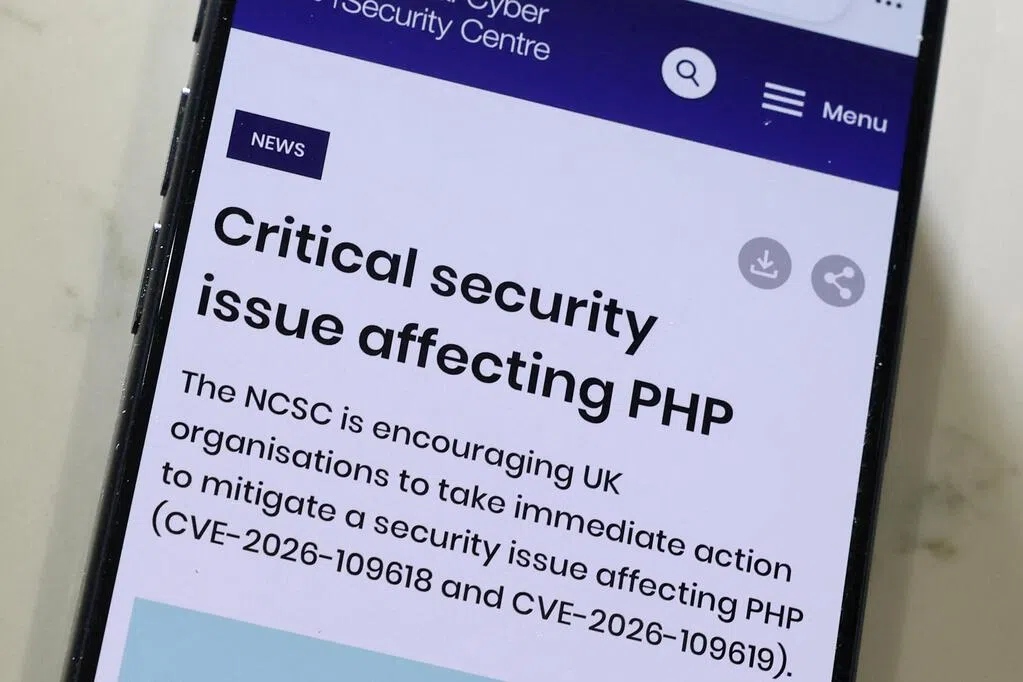
编号CVE-2026-109618的漏洞属于“内存耗尽”(out-of-memory)漏洞,CVE-2026-109619则属于“释放后使用”(use-after-free)漏洞。两者都可能让未经身份验证的远程攻击者在受影响的系统上执行任意代码。
PHP官方已发布安全更新,以修补这两项漏洞。它们在通用漏洞评分系统中均获9.2分(满分10分),属于最高的“严重”级别,意味着漏洞一旦遭利用,可能造成重大安全影响,须优先修补。
网安局强烈建议受影响产品的用户和管理员,立即将系统更新至最新版本。若暂时无法安装更新,管理员应按照PHP官方指南采取临时缓解措施,降低特定攻击路径带来的风险。
当局也呼吁各机构立即检查所有运行PHP的系统,并优先为面向互联网的系统安装安全补丁。
即使部分机构的主要网站并未采用PHP编写,管理员也应进一步检查网站服务器是否安装了PHP,包括排查第三方应用程序或组件是否使用这项技术。各机构也应持续关注PHP官方指南,掌握最新进展。
总部在美国的网络安全公司Arctic Wolf的实验室、研究及情报部门副总裁巴伦苏埃拉(Ismael Valenzuela)说,在已知服务器端编程语言的网站中,约有70%由PHP驱动。“这使得互联网相当大一部分商业与商务基础设施面临潜在风险,必须立即予以重视。”
他指出,部分安全漏洞在PHP运行环境中已存在十多年,而广泛使用的WordPress、WooCommerce、Magento和Drupal等网站平台,都依赖这一运行环境。
随着人工智能(AI)技术发展,发现这类漏洞并将其转化为网络攻击手段变得更加容易。巴伦苏埃拉认为,AI是一把双刃剑,既能加强网络安全防御,也可能用于发动网络攻击。
“我们不能再把漏洞管理简单地理解为发现漏洞、评估严重程度,然后等待补丁发布。真正的问题在于,我们能多快识别受影响的系统、评估相关风险,并防止单个系统失陷演变为更大规模的网络安全事件。 ”